

Stand der Informationen: 22. Oktober 2026
Am 21. Oktober 2026 wurden Patches für zwei kritische Sicherheitslücken in PHP veröffentlicht, der Technologie, auf der jeder PrestaShop-Shop basiert. Die Schwachstellen wurden als „PHP2Shell“ bezeichnet. Unter bestimmten Umständen ermöglichen sie einen Angriff auf den Server, ohne sich beim Shop anzumelden.
Die gute Nachricht: Es gibt bereits Patches, auch für einige ältere PHP-Versionen. Im Folgenden erklären wir, was das für Ihren Shop bedeutet und worauf Sie achten sollten.
Kurz gesagt:
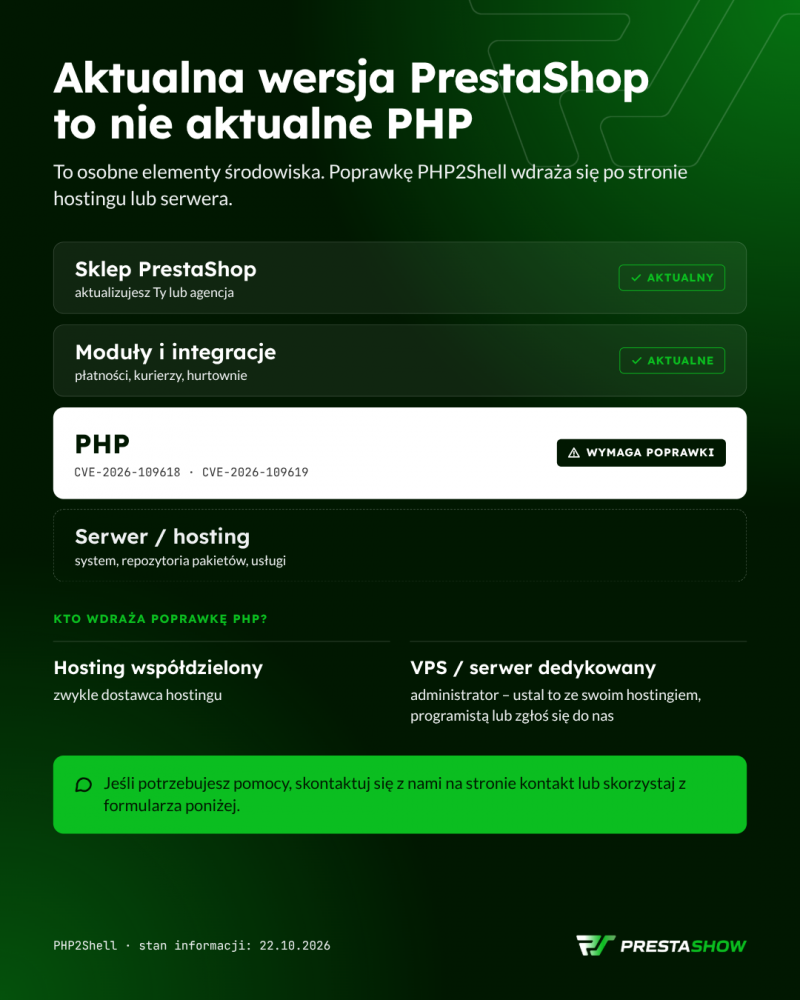
- Die Sicherheitslücken betreffen PHP und nicht PrestaShop selbst. Eine aktuelle Version des Shops bedeutet nicht automatisch, dass der Server sicher ist.
- Die Korrektur wird vom Shared-Hosting-Anbieter, vom Serveradministrator oder von einem Programmierer/DevOps-Mitarbeiter implementiert.
- Verwenden Sie PHP 7.4, 8.0 oder 8.1? Sie müssen die Version nicht sofort aktualisieren – prüfen Sie, ob ein Update in Form eines Backports verfügbar ist.
- Stellen Sie nach dem PHP-Update sicher, dass der Shop tatsächlich die korrigierte PHP-Version nutzt, und testen Sie den Shop.
Details zu diesem Vorgang findest du weiter unten.
Was ist PHP2Shell und warum betrifft es Ihren Online-Shop?
PHP2Shell ist die Sammelbezeichnung für zwei Sicherheitslücken in PHP: CVE-2026-109618 und CVE-2026-109619. Unter bestimmten Umständen ermöglichen sie es einem Angreifer von außen, eigenen Code mit den Berechtigungen der Anwendung auf dem Server auszuführen.
Was kann ein Angreifer tun?
Das hängt von der Serverkonfiguration ab. Im schlimmsten Fall kann er Zugriff auf folgende Dateien erhalten:
- Dateien des Online-Shops,
- Einstellungen,
- Zugangsdaten zur Datenbank.
Das bedeutet nicht, dass jeder Online-Shop angegriffen wurde oder angegriffen wird. Eine anfällige Umgebung erfordert dennoch dringend ein Update.
Wenn Ihr Online-Shop derzeit normal funktioniert – bedeutet das noch nichts
Die Sicherheitslücke zeigt keine sichtbaren Anzeichen. Der Shop läuft, Bestellungen gehen ein, es gibt keine Fehler. Gewissheit verschafft nur die Überprüfung, ob die vom Shop verwendete PHP-Version über den entsprechenden Patch verfügt.
Die aktuelle PrestaShop-Version schützt nicht vor PHP2Shell
Du kannst die neueste Version des Shops und alle Module auf dem neuesten Stand haben und trotzdem eine PHP-Version verwenden, die anfällig für Angriffe ist.
Diese Sicherheitslücke lässt sich nicht durch ein Update des Shops beheben. Der Patch muss auf der Hosting- oder Serverseite implementiert werden.
Wer ist für das PHP-Update verantwortlich?
| Servertyp | Wer führt den Patch in der Regel durch? |
|---|---|
| Shared Hosting | Hosting-Anbieter |
| VPS oder dedizierter Server | Administrator – klären Sie, ob dies im gebuchten Verwaltungsservice enthalten ist |
Tipp: Fragen Sie direkt nach PHP2Shell-Patches. Die Aussage, dass „der Shop auf dem neuesten Stand ist“, sagt nichts über den Zustand von PHP aus.
Sie haben keine Zeit und möchten schnell handeln?
Für welche aktuellen PHP-Versionen gibt es einen Patch?
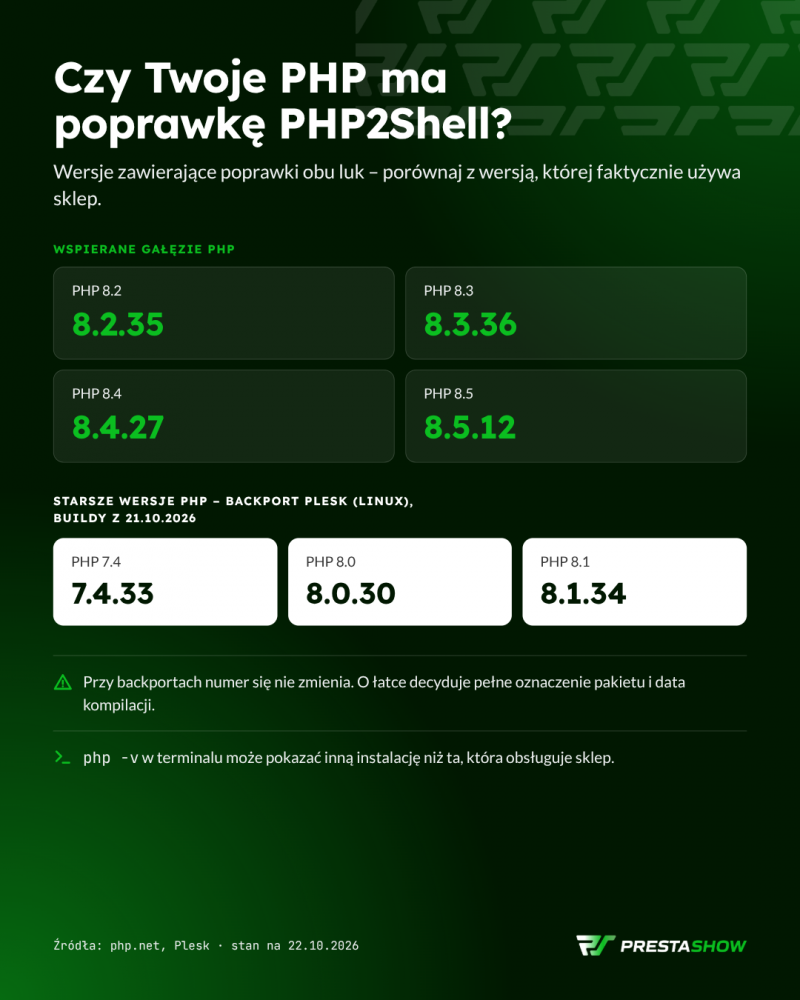
Patches sind für alle derzeit unterstützten PHP-Zweige verfügbar, dank Plesk auch für ältere PHP-Versionen.
ACHTUNG! PHP wird in den Versionen 8.2–8.5 unterstützt.
PHP 8.2–8.5: Versionen mit Patches
| PHP-Zweig | Version mit Patches |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Bevor Sie sich für ein Upgrade auf eine neuere PHP-Version entscheiden, prüfen Sie, welche Updates im Control Panel Ihres Servers verfügbar sind. Bitten Sie Ihren Provider um eine Bestätigung, dass beide Sicherheitslücken behoben werden.
Ältere Versionen von PrestaShop und PHP 7.4, 8.0 und 8.1: Du musst deinen Shop nicht sofort aktualisieren – obwohl es sich lohnt!
Eine ältere PHP-Version ist oft auf Einschränkungen des Shops, der Module oder der Integrationen zurückzuführen.
Wenn du irgendwann aufgehört hast, deinen Shop, die Module und die Serverkomponenten zu aktualisieren, verwendest du wahrscheinlich immer noch ältere PHP-Versionen.
Heute kann eine voreilige Änderung der PHP-Version auf dem Server, auf dem Ihr PrestaShop-Shop läuft, beispielsweise den Warenkorb, die Zahlungsfunktionen, das Admin-Panel oder den gesamten Shop lahmlegen.
PHP-BACKPORT
Plesk hat beispielsweise für Linux korrigierte PHP-Pakete der Versionen 7.4, 8.0 und 8.1 bereitgestellt. Dabei handelt es sich um einen sogenannten Backport, also die Übertragung eines Sicherheitspatches auf eine ältere Version.
Achtung: Die Versionsnummerallein kann irreführend sein. Bei Backports ändert sich die Versionsnummer nicht. Die korrigierte Installation kann beispielsweise weiterhin PHP 8.1.34 anzeigen. Ob der Patch vorhanden ist, lässt sich anhand der vollständigen Paketbezeichnung und des Kompilierungsdatums feststellen.
Um das Beispiel fortzusetzen: Plesk bestätigt die Korrekturen in den Builds PHP 7.4.33, 8.0.30 und 8.1.34 vom 21. Oktober 2026. Hosting-Anbieter und Linux-Distributionen können Pakete jedoch nach eigenem Ermessen kennzeichnen. Vergleichen Sie das Ergebnis immer mit der Mitteilung Ihres Serveranbieters oder lassen Sie es von Ihrem Entwickler oder Systemadministrator bestätigen.
Manueller Patch für ältere PHP-Versionen
Es ist auch möglich, einen manuellen Patch für eine ältere PHP-Version zu installieren, hierfür sind jedoch spezielle Programmier- und Serverkenntnisse erforderlich.
Was ist zu tun? Ein 5-Schritte-Plan
- Überprüfen Sie im Server-Panel oder bei Ihrem Hosting-Anbieter,ob PHP-Updates verfügbar sind. Achten Sie auf eindeutige Hinweise auf die beschriebene Sicherheitslücke
- Fragen Sie nach Patches für PHP2Shell und bitten Sie um eine Bestätigung, dass diese beide Sicherheitslücken beheben.
- Verwenden Sie eine ältere PHP-Version? Bevor Sie die PHP-Version in den Servereinstellungen erhöhen (dies birgt Risiken für die Stabilität eines älteren Online-Shops), prüfen Sie, ob für Ihre PHP-Version ein Backport verfügbar ist.
- Erwägen Sie Tests mit PHP in der Entwicklerversion des Shops.
- Vergewissern Sie sich nach dem Update, dass der Shop die korrigierte PHP-Version verwendet – Details dazu weiter unten.
- Testen Sie den Verkaufsprozess: Warenkorb, Bestellung, Zahlung und Integrationen.
Was ist nach dem Update zu überprüfen?
1. Verwendet der Shop tatsächlich die neue PHP-Version?
Auf einem Server können mehrere PHP-Versionen laufen. Die Shop-Domain, Cron-Jobs und das Hosting-Panel können unterschiedliche PHP-Versionen verwenden.
Überprüfen Sie daher, ob:
- die Domain des Shops mit der korrigierten PHP-Version läuft,
- die erforderlichen Neustarts der Dienste durchgeführt wurden.
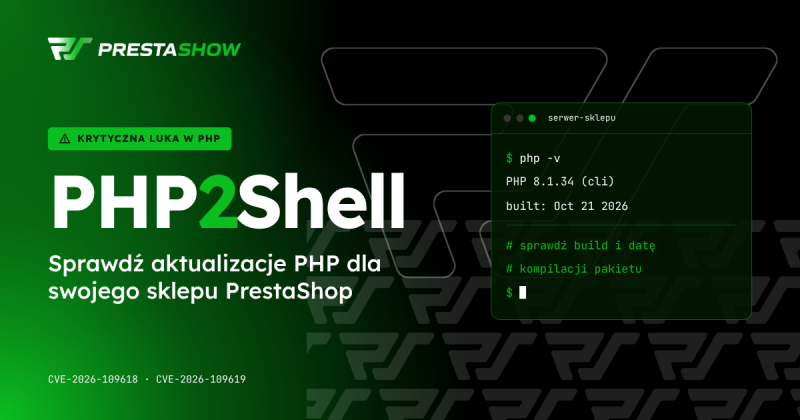
Hinweis: Der Befehl „php -v“ im Terminal zeigt möglicherweise Informationen zu einer anderen PHP-Installation an als der, die die Website bedient.
2. Funktioniert der Kaufprozess im Shop reibungslos?
Gehen Sie nach den Änderungen den Kaufprozess eines Kunden durch:
- Hinzufügen eines Produkts zum Warenkorb,
- eine Testbestellung aufgeben,
- den Zahlungsvorgang starten,
- Funktionsweise der wichtigsten Integrationen (z. B. Versanddienstleister, ERP, Preisvergleichsportale).
Stellt Ihr Server keine Updates bereit?
Das Fehlen neuer Pakete bedeutet nicht zwangsläufig, dass es keine Korrekturen gibt. Die Ursache liegt oft in einem Problem mit dem Repository oder dem Signaturschlüssel für die Pakete. Das System greift dann auf alte Listen zurück und erkennt neue Versionen nicht. Warnungen, Signaturfehler oder unklare Meldungen müssen geklärt werden, bevor du den Server als aktuell betrachtest.
Wenn Ihr Hosting-Anbieter in diesem Bereich keinen Support bietet, wenden Sie sich an einen Spezialisten (z. B. an uns).
Cloudflare hilft teilweise Abhilfe
Die Cloudflare-Regeln helfen, ersetzen aber keine Updates
Cloudflare hat Schutzregeln für PHP2Shell bereitgestellt, auch im kostenlosen „Free“-Tarif. Dies ist eine zusätzliche Sicherheitsebene. Sie ersetzt jedoch nicht die PHP-Updates.
Du weißt nicht, wie du das überprüfen kannst? Wir übernehmen das für dich
Bist du dir nicht sicher, welche PHP-Version dein Shop verwendet? Weißt du nicht, ob der Patch bereits installiert ist? Hast du versucht, den Patch selbst oder mit deinem Team zu installieren, aber das Update schlägt fehl? Nutze unseren PrestaShop-Verwaltungs- und Support-Service.
Wenn du uns über das obenstehende Kontaktformular eine Anfrage schickst, erhältst du von uns ein sicheres PHP-Skript, mit dem du PHP auf deinem Server selbst überprüfen kannst. Das Skript überprüft die Version deines PHP und gibt dir eine klare Auskunft darüber, ob PHP in deinem Shop sicher ist. Falls nicht, erhältst du von uns ein Angebot zur schnellen Absicherung von PHP in deinem Shop – durch unser DevOps-Team.
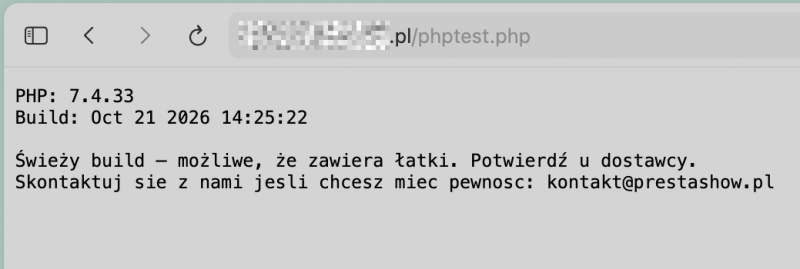
Im Rahmen des PHP-Updates:
- überprüfen wir die Umgebung Ihres Online-Shops,
- wählen wir die passenden Updates aus,
- überprüfen wir die Funktionsfähigkeit des Shops nach der Implementierung,
- sollten für Ihre Version keine Patches verfügbar sein, legen wir eine alternative Sicherheitsmaßnahme fest.
Schreiben Sie uns und geben Sie dabei die Adresse Ihres Online-Shops sowie den Namen Ihres Hosting-Anbieters an. Wenn Sie die Versionen von PrestaShop und PHP kennen, fügen Sie diese bitte hinzu – so können wir den Arbeitsumfang schneller ermitteln.