

Aggiornamento: 22 ottobre 2026
Il 21 ottobre 2026 sono state pubblicate le correzioni relative a due vulnerabilità critiche in PHP, la tecnologia su cui si basa ogni negozio PrestaShop. Le vulnerabilità sono state denominate PHP2Shell. In determinate condizioni, consentono di attaccare il server senza effettuare l'accesso al negozio.
La buona notizia è che le correzioni sono già disponibili, anche per alcune versioni precedenti di PHP. Di seguito spieghiamo cosa significa per il tuo negozio e cosa controllare.
In sintesi:
- Le vulnerabilità riguardano PHP, non PrestaShop in sé. Il fatto che il negozio sia aggiornato non garantisce la sicurezza del server.
- L’aggiornamento viene implementato dal fornitore di hosting condiviso, dall’amministratore del server o da uno sviluppatore/devops.
- Hai PHP 7.4, 8.0 o 8.1? Non è necessario aggiornare subito la versione: verifica se è disponibile un aggiornamento sotto forma di backport.
- Dopo l’aggiornamento di PHP, assicurati che il negozio utilizzi effettivamente la versione corretta di PHP e testalo.
Di seguito troverai i dettagli di questa procedura.
Che cos’è PHP2Shell e perché riguarda il tuo negozio?
PHP2Shell è il nome collettivo di due vulnerabilità in PHP: CVE-2026-109618 e CVE-2026-109619. In determinate condizioni, consentono a un utente esterno di eseguire sul server il proprio codice con i privilegi dell’applicazione.
Cosa può fare un aggressore?
Dipende dalla configurazione del server. Nel peggiore dei casi, può ottenere l’accesso a:
- file del negozio,
- alle impostazioni,
- dati di accesso al database.
Ciò non significa che ogni negozio sia stato o verrà attaccato. Tuttavia, un ambiente vulnerabile richiede un aggiornamento urgente.
Se il tuo negozio al momento funziona normalmente, ciò non significa ancora nulla
La vulnerabilità non presenta alcun sintomo visibile. Il negozio funziona, gli ordini arrivano, non ci sono errori. L’unica certezza si ottiene verificando se la versione di PHP utilizzata dal negozio dispone della patch.
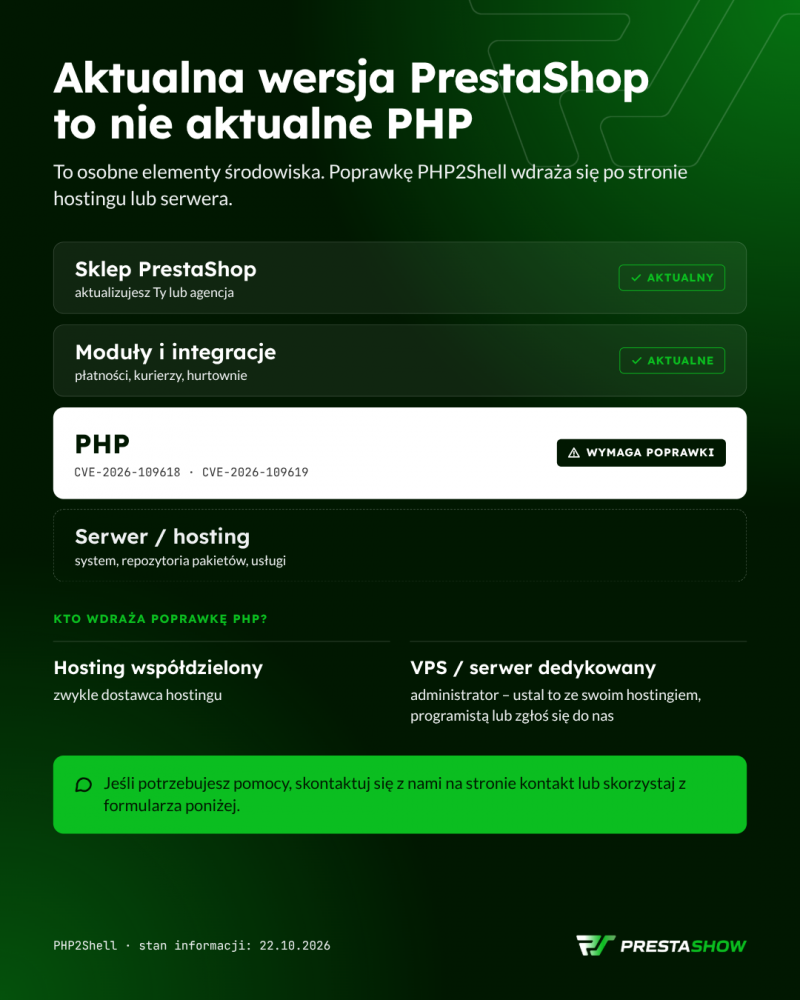
La versione attuale di PrestaShop non protegge da PHP2Shell
Potresti avere l’ultima versione del negozio e tutti i moduli aggiornati, ma utilizzare comunque una versione di PHP vulnerabile all’attacco.
Questa vulnerabilità non può essere eliminata aggiornando il negozio. La patch deve essere implementata a livello di hosting o di server.
Chi è responsabile dell’aggiornamento di PHP?
| Tipo di server | Chi implementa solitamente la correzione |
|---|---|
| Hosting condiviso | Fornitore di hosting |
| VPS o server dedicato | Amministratore – verifica se ciò è incluso nel servizio di amministrazione acquistato |
Suggerimento: chiedi espressamente delle correzioni relative a PHP2Shell. L'affermazione che «il negozio è aggiornato» non dice nulla sullo stato di PHP.
Non hai tempo e vuoi agire in fretta?
Quali delle versioni attuali di PHP dispongono della patch?
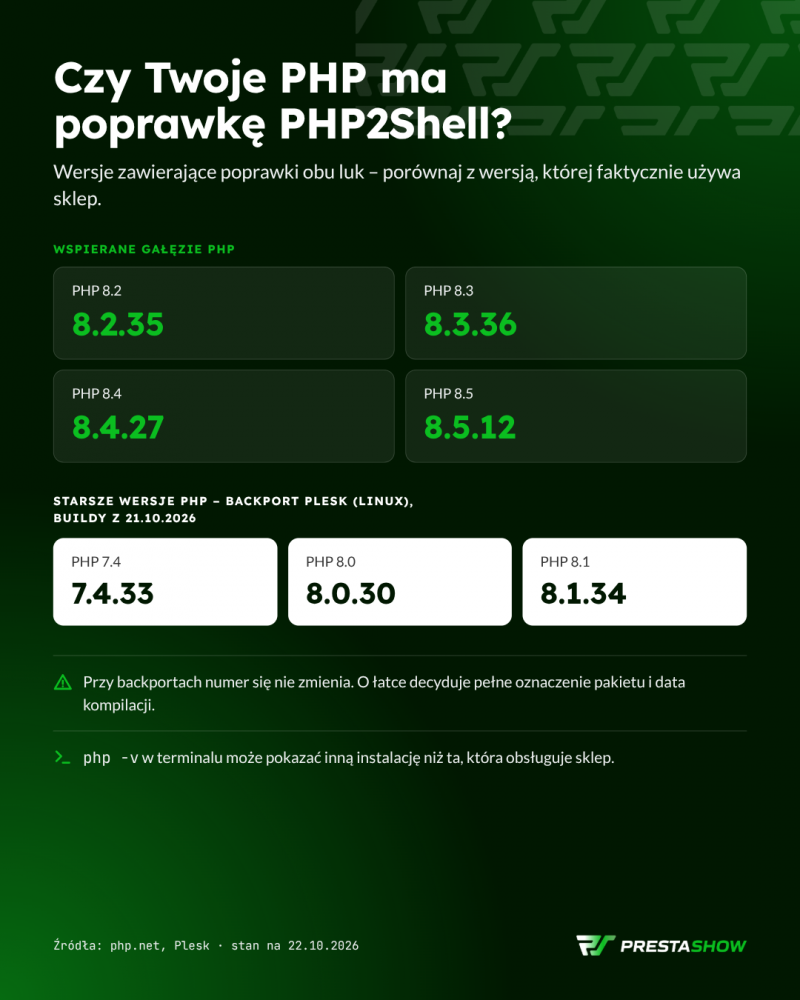
Le correzioni sono disponibili per tutti i rami di PHP attualmente supportati e, grazie a Plesk, anche per le versioni precedenti di PHP.
ATTENZIONE! Il supporto è disponibile per le versioni PHP 8.2-8.5.
PHP 8.2–8.5: versioni con patch
| Ramo PHP | Versione con patch |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Prima di decidere di passare a una versione più recente di PHP, verifica quali aggiornamenti sono disponibili nel pannello di controllo del tuo server. Chiedi al tuo provider di confermare che entrambe le vulnerabilità siano state risolte.
Versioni precedenti di PrestaShop e PHP 7.4, 8.0 e 8.1: non è necessario aggiornare immediatamente il negozio, anche se è consigliabile farlo!
Una versione precedente di PHP è spesso il risultato di limitazioni del negozio, dei moduli o delle integrazioni.
Se a un certo punto hai smesso di aggiornare il negozio, i moduli e i componenti del server, probabilmente stai ancora utilizzando versioni precedenti di PHP.
Oggi, una modifica affrettata di PHP sul server che ospita il tuo negozio PrestaShop potrebbe, ad esempio, compromettere il carrello, i pagamenti, il pannello di amministrazione o l’intero negozio.
BACKPORT DI PHP
Ad esempio, Plesk ha reso disponibili per Linux i pacchetti corretti di PHP 7.4, 8.0 e 8.1. Si tratta del cosiddetto backport, ovvero il trasferimento di una patch di sicurezza a una versione precedente.
Attenzione: il numero di versioneda solo può trarre in inganno. Nei backport il numero di versione non cambia. L’installazione aggiornata potrebbe continuare a riportare, ad esempio, PHP 8.1.34. A determinare se la patch è stata applicata sono la denominazione completa del pacchetto e la data di compilazione.
Continuando con l’esempio, Plesk conferma le correzioni nelle build di PHP 7.4.33, 8.0.30 e 8.1.34 del 21 ottobre 2026. Tuttavia, i fornitori di hosting e le distribuzioni Linux possono denominare i pacchetti a loro discrezione. Confronta sempre il risultato con il comunicato del tuo provider di hosting o verifica con il tuo sviluppatore o amministratore di sistema.
Patch manuale per le vecchie versioni di PHP
È anche possibile applicare una patch manuale a una versione precedente di PHP, ma sono necessarie competenze specialistiche in materia di programmazione e gestione dei server.
Cosa fare? Piano in 5 passaggi
- Verifica gli aggiornamenti PHP disponibili nel pannello di controllo del server o presso il tuo provider di hosting. Cerca indicazioni chiare relative alla vulnerabilità in questione
- Chiedi informazioni sulle patch per PHP2Shell e richiedi la conferma che risolvano entrambe le vulnerabilità.
- Hai una versione di PHP obsoleta? Prima di aggiornare la versione di PHP nelle impostazioni del server (operazione rischiosa per la stabilità di un negozio online di vecchia generazione), verifica se per la tua versione di PHP è disponibile un backport.
- Valuta di eseguire dei test con PHP sulla versione di sviluppo del negozio.
- Dopo l’aggiornamento, verifica che il negozio utilizzi la versione corretta di PHP – i dettagli sono riportati di seguito.
- Verifica il funzionamento delle vendite: carrello, ordine, pagamento e integrazioni.
Cosa controllare dopo l’aggiornamento?
1. Il negozio utilizza davvero la nuova versione di PHP?
Su un unico server possono essere attive diverse versioni di PHP. Il dominio del negozio, i processi cron e il pannello di controllo dell’hosting possono utilizzare versioni diverse di PHP.
Verifica quindi che:
- il dominio del negozio funzioni con la versione corretta di PHP,
- siano stati effettuati i riavvii dei servizi richiesti.
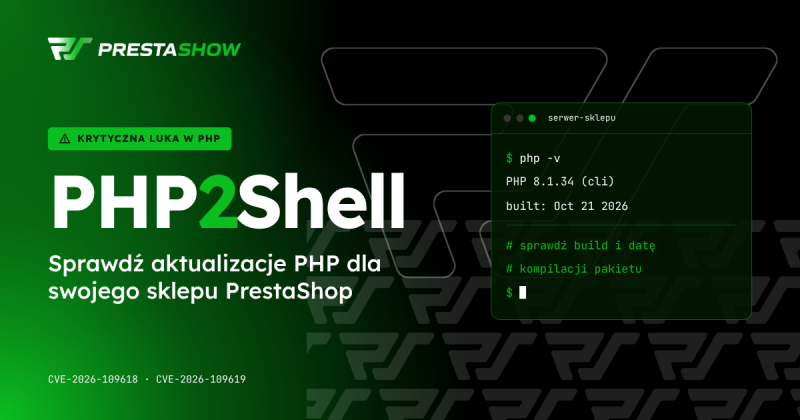
Nota: il comando php -v nel terminale potrebbe mostrare informazioni relative a un'installazione di PHP diversa da quella che gestisce il sito.
2. Il percorso di acquisto nel negozio funziona senza problemi
Dopo le modifiche, ripercorri il percorso del cliente:
- aggiunta del prodotto al carrello,
- effettuare un ordine di prova,
- avvio della procedura di pagamento,
- funzionamento delle integrazioni più importanti (ad es. corrieri, ERP, comparatori).
Il tuo server non fornisce gli aggiornamenti?
L'assenza di nuovi pacchetti non significa necessariamente che non ci siano correzioni. La causa potrebbe essere un problema con il repository o con la chiave di firma dei pacchetti. In tal caso, il sistema utilizza gli elenchi precedenti e non rileva le nuove versioni. Avvisi, errori di firma o messaggi poco chiari devono essere chiariti prima di considerare il server aggiornato.
Se il tuo hosting non fornisce assistenza in questo ambito, consulta uno specialista (ad esempio noi).
Cloudflare risolve in parte il problema
Le regole di Cloudflare aiutano, ma non sostituiscono gli aggiornamenti
Cloudflare ha reso disponibili regole di protezione per PHP2Shell, anche nel piano gratuito Free. Si tratta di un ulteriore livello di sicurezza. Tuttavia, non sostituisce l’aggiornamento di PHP.
Non sai come verificarlo? Ci pensiamo noi
Non sei sicuro di quale versione di PHP utilizzi il tuo negozio? Non sai se la patch è già stata installata? Hai provato a installare la patch da solo o con il tuo team, ma l’aggiornamento termina con un errore? Affidati al nostro servizio di amministrazione e assistenza tecnica PrestaShop.
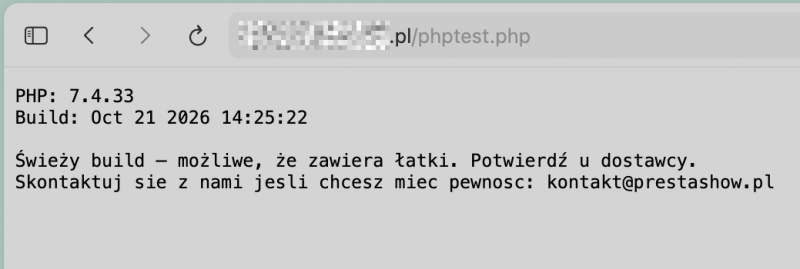
Quando ci invierai un messaggio con la tua richiesta – tramite il modulo di contatto qui sopra – riceverai da noi uno script PHP sicuro, con cui potrai verificare autonomamente la versione di PHP sul tuo server. Lo script verificherà la versione del tuo PHP e ti fornirà un'informazione chiara: se PHP è sicuro nel tuo negozio. In caso contrario, riceverai da noi un'offerta per mettere rapidamente in sicurezza PHP nel tuo negozio, grazie al nostro team di DevOps.
Nell’ambito dell’aggiornamento di PHP:
- verificheremo l'ambiente del tuo negozio,
- selezioneremo gli aggiornamenti appropriati,
- verificheremo il funzionamento del negozio dopo l’implementazione,
- se non sono disponibili correzioni per la tua versione, individueremo un altro modo per renderlo sicuro.
Scrivici indicando l'indirizzo del negozio e il nome dell'hosting. Se conosci la versione di PrestaShop e di PHP, aggiungile: potremo definire più rapidamente l'ambito del lavoro.