

Mise à jour : 22 octobre 2026
Le 21 octobre 2026, des correctifs ont été publiés pour deux failles critiques de PHP, la technologie sur laquelle repose chaque boutique PrestaShop. Ces failles ont été baptisées « PHP2Shell ». Dans certaines conditions, elles permettent d'attaquer le serveur sans avoir à se connecter à la boutique.
Bonne nouvelle : les correctifs sont déjà disponibles, y compris pour certaines versions plus anciennes de PHP. Nous vous expliquons ci-dessous ce que cela signifie pour votre boutique et ce qu’il faut vérifier.
En bref :
- Ces failles concernent PHP, et non PrestaShop lui-même. Le fait que votre boutique utilise la version la plus récente ne garantit pas la sécurité de votre serveur.
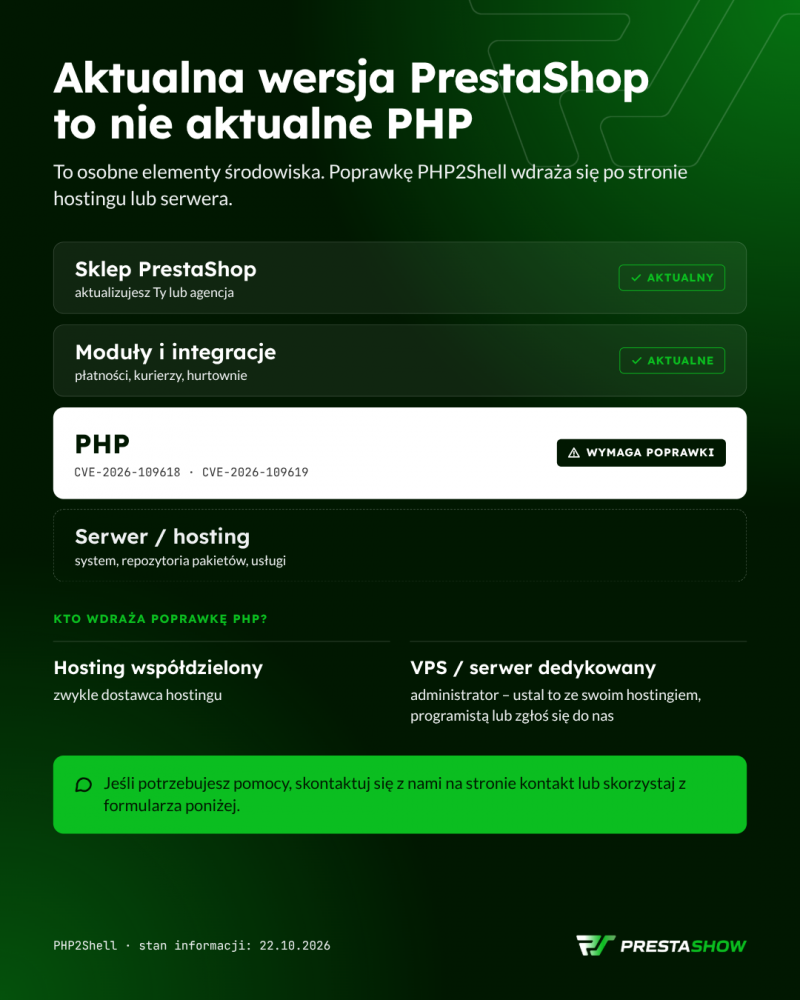
- Le correctif est mis en place par le fournisseur d’hébergement mutualisé, l’administrateur du serveur ou un développeur/DevOps.
- Vous utilisez PHP 7.4, 8.0 ou 8.1 ? Vous n’avez pas besoin de passer immédiatement à une version supérieure : vérifiez si une mise à jour sous forme de backport est disponible.
- Après la mise à jour de PHP, assurez-vous que la boutique utilise bien la version corrigée de PHP et testez-la.
Vous trouverez ci-dessous plus de détails sur ce processus.
Qu’est-ce que PHP2Shell et en quoi cela concerne-t-il votre boutique en ligne ?
PHP2Shell est le nom commun donné à deux failles de sécurité dans PHP : CVE-2026-109618 et CVE-2026-109619. Dans certaines conditions, elles permettent à un tiers d’exécuter son propre code sur le serveur avec les droits de l’application.
Que peut faire un attaquant ?
Cela dépend de la configuration du serveur. Dans le pire des cas, il peut accéder aux :
- aux fichiers de la boutique,
- des paramètres,
- des identifiants d'accès à la base de données.
Cela ne signifie pas pour autant que chaque boutique a été ou sera attaquée. Un environnement vulnérable nécessite néanmoins une mise à jour urgente.
Si votre boutique fonctionne normalement pour l'instant, cela ne veut encore rien dire
La faille ne présente aucun symptôme visible. La boutique fonctionne, les commandes affluent, aucune erreur n’est signalée. Seule une vérification permettant de s’assurer que la version de PHP utilisée par la boutique dispose du correctif apporte une certitude.
La version actuelle de PrestaShop ne protège pas contre PHP2Shell
Vous pouvez disposer de la dernière version de la boutique et de tous les modules à jour, tout en utilisant une version de PHP vulnérable à cette attaque.
Vous ne pouvez pas corriger cette faille en mettant à jour la boutique. Le correctif doit être appliqué au niveau de l'hébergement ou du serveur.
Qui est responsable de la mise à jour de PHP ?
| Type de serveur | Qui met généralement en place le correctif ? |
|---|---|
| Hébergement mutualisé | Le fournisseur d'hébergement |
| VPS ou serveur dédié | Administrateur – vérifiez si cela est inclus dans le service d'administration souscrit |
Conseil : demandez explicitement si les correctifs PHP2Shell ont été appliqués. Le fait que « la boutique soit à jour » ne dit rien sur l'état de PHP.
Vous manquez de temps et souhaitez agir rapidement ?
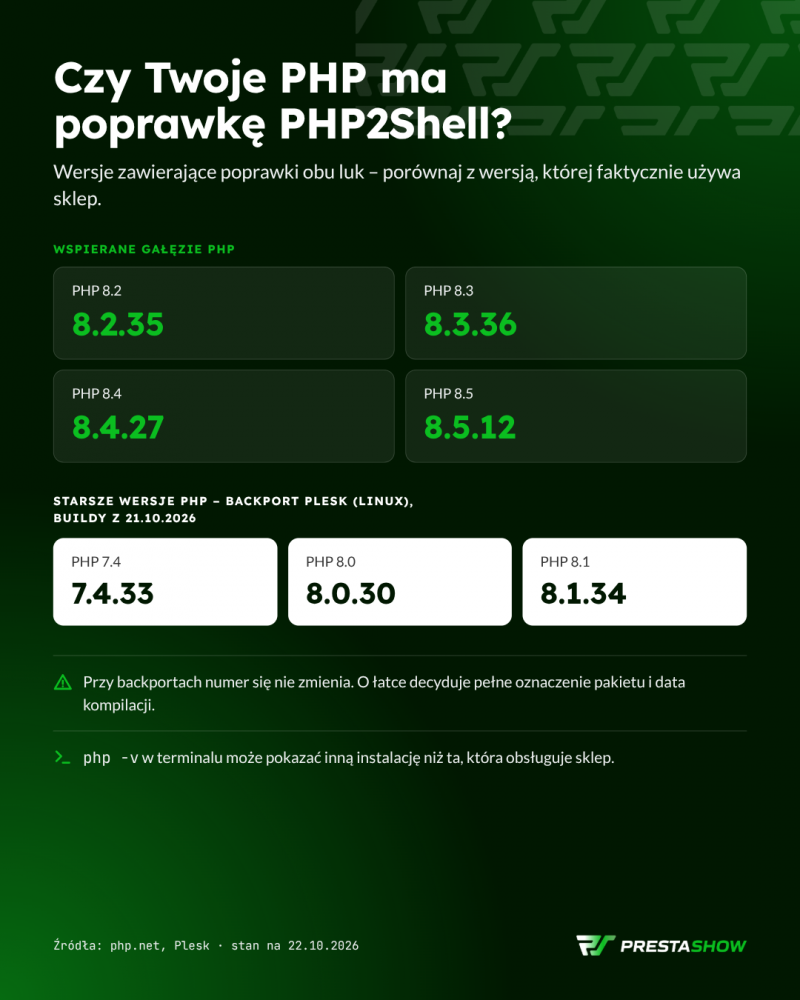
Quelles sont les versions actuelles de PHP pour lesquelles un correctif est disponible ?
Les correctifs sont disponibles pour toutes les branches PHP actuellement prises en charge, et grâce à Plesk, également pour les anciennes versions de PHP.
ATTENTION ! La prise en charge concerne les versions 8.2 à 8.5 de PHP.
PHP 8.2–8.5 : versions corrigées
| Branche PHP | Version contenant les correctifs |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Avant de décider de passer à une version plus récente de PHP, vérifiez quelles mises à jour sont disponibles dans le panneau de configuration de votre serveur. Demandez à votre hébergeur de vous confirmer qu’il corrige bien ces deux failles.
Anciennes versions de PrestaShop et PHP 7.4, 8.0 et 8.1 : vous n’êtes pas obligé de mettre à jour votre boutique immédiatement, même si cela est recommandé !
Une version plus ancienne de PHP est souvent due à des contraintes liées à la boutique, aux modules ou aux intégrations.
Si vous avez cessé à un moment donné de mettre à jour votre boutique, vos modules et les composants de votre serveur, vous utilisez probablement encore d’anciennes versions de PHP.
Aujourd’hui, un changement précipité de version de PHP sur le serveur hébergeant votre boutique PrestaShop peut, par exemple, endommager le panier, les paiements, le panneau d’administration ou l’ensemble de la boutique.
BACKPORT PHP
Par exemple, Plesk a mis à disposition pour Linux des paquets corrigés de PHP 7.4, 8.0 et 8.1. Il s’agit d’un « backport », c’est-à-dire le transfert d’un correctif de sécurité vers une version antérieure.
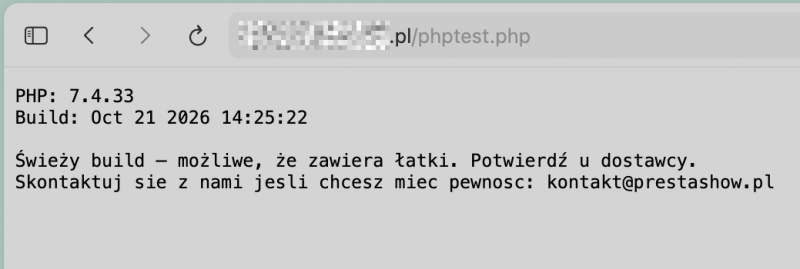
Attention : le numéro de versionseul peut prêter à confusion. Dans le cas des backports, le numéro de version ne change pas. Une installation corrigée peut par exemple continuer d’afficher PHP 8.1.34. Ce sont la désignation complète du paquet et la date de compilation qui permettent de déterminer si le correctif est bien en place.
Pour poursuivre l’exemple, Plesk confirme les correctifs dans les versions PHP 7.4.33, 8.0.30 et 8.1.34 datant du 21 octobre 2026. Les hébergeurs et les distributions Linux peuvent toutefois nommer leurs paquets à leur guise. Comparez toujours le résultat avec le communiqué de votre hébergeur ou vérifiez-le auprès de votre développeur ou de votre administrateur système.
Correctif manuel pour les anciennes versions de PHP
Il est également possible d’appliquer un correctif manuel à une ancienne version de PHP, mais cela nécessite des connaissances spécialisées en programmation et en administration de serveurs.
Que faire ? Plan en 5 étapes
- Vérifiez les mises à jour PHP disponibles dans le panneau de configuration de votre serveur ou auprès de votre hébergeur. Recherchez des mentions explicites concernant la vulnérabilité décrite
- Renseignez-vous sur les correctifs PHP2Shell et demandez confirmation qu’ils corrigent bien les deux failles.
- Vous utilisez une ancienne version de PHP ? Avant de mettre à jour la version de PHP dans les paramètres du serveur (ce qui peut compromettre la stabilité d’une boutique en ligne plus ancienne), vérifiez si un backport est disponible pour votre version de PHP.
- Envisagez de tester PHP sur la version de développement de votre boutique.
- Après la mise à jour, vérifiez que la boutique utilise bien la version corrigée de PHP – détails ci-dessous.
- Testez le processus de vente: panier, commande, paiement et intégrations.
Que vérifier après la mise à jour ?
1. La boutique utilise-t-elle réellement la nouvelle version de PHP ?
Plusieurs versions de PHP peuvent fonctionner sur un même serveur. Le domaine de la boutique, les tâches planifiées (cron) et le panneau d'hébergement peuvent utiliser différentes versions de PHP.
Vérifiez donc si :
- le domaine de la boutique fonctionne sous la version corrigée de PHP,
- les redémarrages requis des services ont bien été effectués.
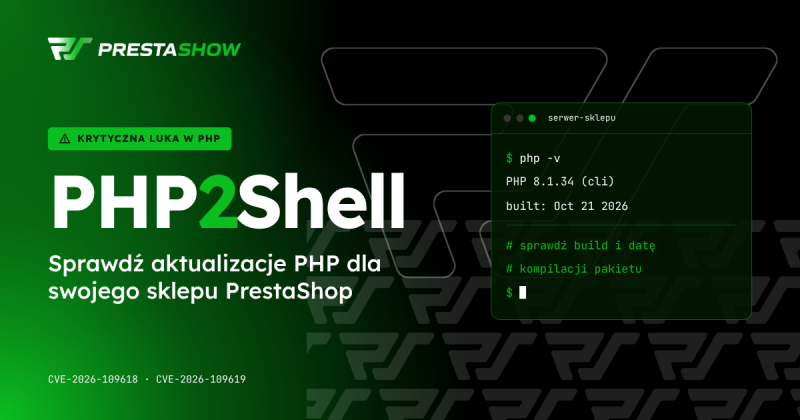
Remarque : la commande php -v dans le terminal peut afficher des informations concernant une installation PHP différente de celle qui héberge le site.
2. Le parcours d'achat dans la boutique fonctionne-t-il sans problème ?
Après les modifications, suivez le parcours du client :
- ajout d’un produit au panier,
- passer une commande test,
- lancement du paiement,
- vérification du bon fonctionnement des intégrations essentielles (par exemple, transporteurs, ERP, comparateurs de prix).
Votre serveur ne propose pas de mises à jour ?
L'absence de nouveaux paquets ne signifie pas nécessairement qu'il n'y a pas de correctifs. Cela peut être dû à un problème avec le référentiel ou avec la clé de signature des paquets. Le système utilise alors d'anciennes listes et ne détecte pas les nouvelles versions. Les avertissements, les erreurs de signature ou les messages ambigus doivent être clarifiés avant de considérer que le serveur est à jour.
Si votre hébergeur ne fournit pas d’assistance dans ce domaine, consultez un spécialiste (par exemple, nous).
Cloudflare remédie en partie à la situation
Les règles Cloudflare peuvent aider, mais ne remplacent pas les mises à jour
Cloudflare a mis à disposition des règles de protection contre PHP2Shell, y compris dans la formule gratuite « Free ». Il s'agit d'une couche de sécurité supplémentaire. Elle ne remplace toutefois pas la mise à jour de PHP.
Vous ne savez pas comment vérifier cela ? Nous le ferons pour vous
Vous n’êtes pas sûr de la version de PHP utilisée par votre boutique ? Vous ne savez pas si le correctif a déjà été installé ? Vous avez essayé, seul ou avec votre équipe, d’installer le correctif, mais la mise à jour se termine par une erreur ? Faites appel à notre service d’administration et d’assistance technique PrestaShop.
Lorsque vous nous enverrez un message avec votre demande – via le formulaire de contact ci-dessus – , nous vous enverrons un script PHP sécurisé qui vous permettra de vérifier vous-même la version de PHP sur votre serveur. Ce script vérifiera la version de votre PHP et vous indiquera clairement si PHP est sécurisé sur votre boutique. Si ce n'est pas le cas, nous vous proposerons une solution pour sécuriser rapidement PHP sur votre boutique, grâce à notre équipe DevOps.
Dans le cadre de la mise à jour de PHP :
- nous vérifierons l’environnement de votre boutique,
- nous sélectionnerons les mises à jour appropriées,
- nous vérifierons le bon fonctionnement de votre boutique après la mise en place,
- s'il n'existe pas de correctifs pour votre version, nous trouverons une autre solution pour la sécuriser.
Écrivez-nous en indiquant l'adresse de votre boutique et le nom de votre hébergeur. Si vous connaissez les versions de PrestaShop et de PHP, mentionnez-les : cela nous permettra de définir plus rapidement l'étendue des travaux.