

Fecha de la información: 22 de octubre de 2026.
El 21 de octubre de 2026 se publicaron parches para dos vulnerabilidades críticas en PHP, la tecnología en la que se basa toda tienda de PrestaShop. Estas vulnerabilidades se denominan PHP2Shell. En determinadas condiciones, permiten atacar el servidor sin necesidad de iniciar sesión en la tienda.
La buena noticia es que ya hay parches disponibles, incluso para algunas versiones antiguas de PHP. A continuación te explicamos qué significa esto para tu tienda y qué debes comprobar.
En resumen:
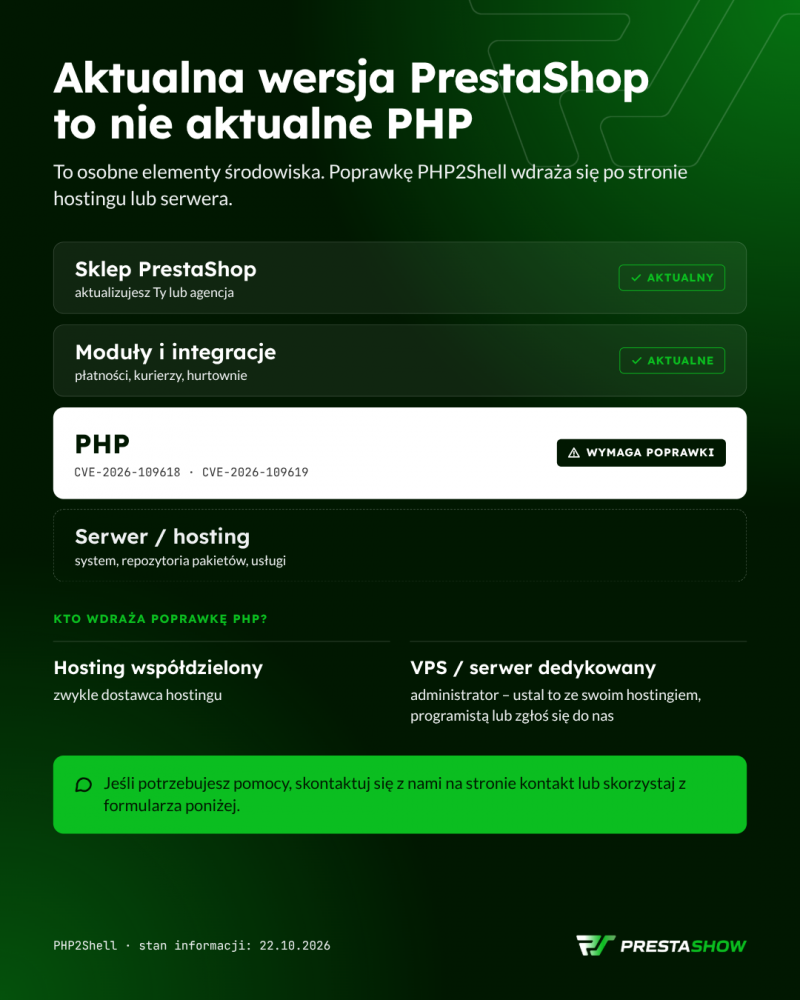
- Las vulnerabilidades afectan a PHP, no a PrestaShop en sí. El hecho de que la tienda tenga la versión actualizada no garantiza que el servidor sea seguro.
- La corrección la implementa el proveedor de alojamiento compartido, el administrador del servidor o un programador/devops.
- ¿Tienes PHP 7.4, 8.0 u 8.1? No es necesario que actualices la versión de inmediato: comprueba si hay disponible una actualización en forma de backport.
- Tras actualizar PHP, asegúrate de que la tienda utiliza realmente la versión corregida de PHP y prueba la tienda.
A continuación encontrarás más detalles sobre este proceso.
¿Qué es PHP2Shell y por qué afecta a tu tienda?
PHP2Shell es el nombre común de dos vulnerabilidades en PHP: CVE-2026-109618 y CVE-2026-109619. En determinadas condiciones, permiten a una persona externa ejecutar su propio código en el servidor con los permisos de la aplicación.
¿Qué puede hacer un atacante?
Depende de la configuración del servidor. En el peor de los casos, puede acceder a:
- los archivos de la tienda,
- la configuración,
- datos de acceso a la base de datos.
Esto no significa que todas las tiendas hayan sido o vayan a ser atacadas. No obstante, un entorno vulnerable requiere una actualización urgente.
Si tu tienda funciona ahora con normalidad, eso no significa nada
La vulnerabilidad no presenta ningún síntoma visible. La tienda funciona, se reciben pedidos y no hay errores. La única forma de estar seguro es comprobar si la versión de PHP que utiliza la tienda cuenta con el parche.
La versión actual de PrestaShop no protege contra PHP2Shell
Puedes tener la última versión de la tienda y todos los módulos actualizados y, aun así, utilizar una versión de PHP que sea vulnerable a los ataques.
Esta vulnerabilidad no se soluciona actualizando la tienda. El parche debe implementarse en el alojamiento o en el servidor.
¿Quién se encarga de actualizar PHP?
| Tipo de servidor | Quién suele aplicar el parche |
|---|---|
| Alojamiento compartido | El proveedor de alojamiento |
| VPS o servidor dedicado | Administrador: comprueba si está incluido en el servicio de administración contratado |
Consejo: pregunta directamente por las correcciones de PHP2Shell. La información de que «la tienda está actualizada» no dice nada sobre el estado de PHP.
¿No tienes tiempo y quieres actuar con rapidez?
¿Qué versiones actuales de PHP cuentan con el parche?
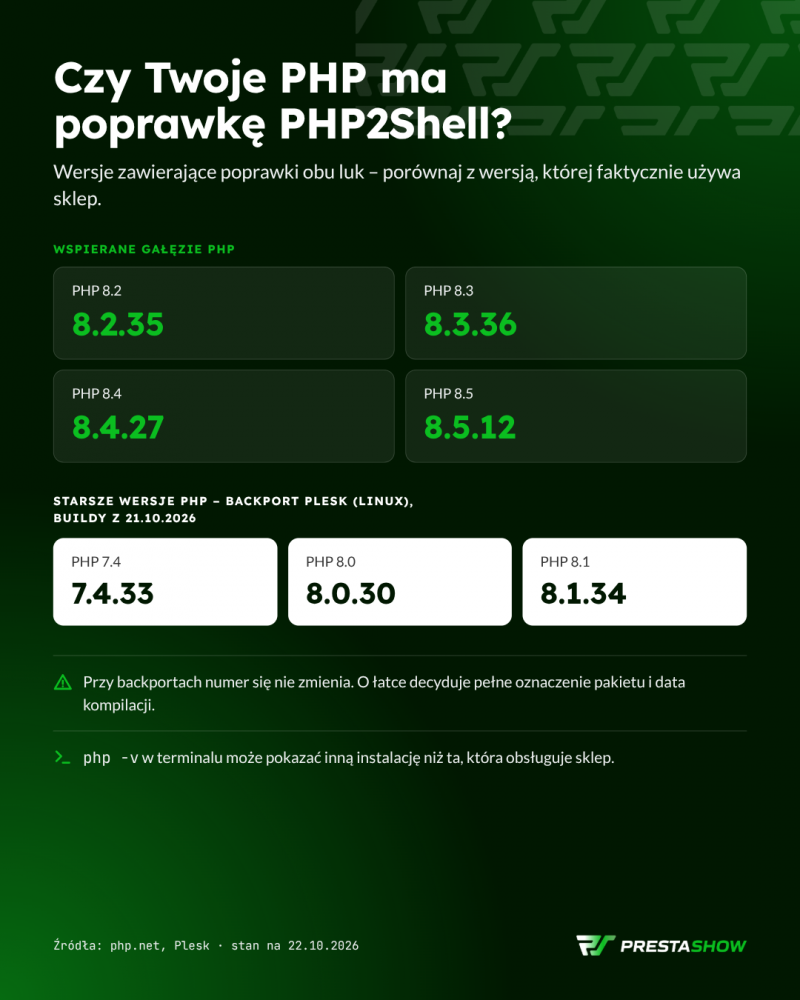
Los parches están disponibles para todas las ramas de PHP con soporte actual y, gracias a Plesk, también para versiones anteriores de PHP.
¡ATENCIÓN! Se ofrece soporte para las versiones de PHP 8.2-8.5.
PHP 8.2–8.5: versiones con parches
| Rama de PHP | Versión que incluye parches |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Antes de decidir pasarte a una versión más reciente de PHP, comprueba qué actualizaciones hay disponibles en el panel de control de tu servidor. Pide a tu proveedor que te confirme que corrigen ambas vulnerabilidades.
Versiones antiguas de PrestaShop y PHP 7.4, 8.0 y 8.1: no es necesario que actualices la tienda de inmediato, ¡aunque sí que vale la pena hacerlo!
Una versión antigua de PHP suele deberse a limitaciones de la tienda, los módulos o las integraciones.
Si en algún momento dejaste de actualizar la tienda, los módulos y los componentes del servidor, es probable que sigas utilizando versiones antiguas de PHP.
Hoy en día, un cambio precipitado de PHP en el servidor donde se aloja tu tienda PrestaShop puede, por ejemplo, estropear el carrito, los pagos, el panel de administración o toda la tienda.
BACKPORT DE PHP
Por ejemplo, Plesk ha puesto a disposición para Linux paquetes corregidos de PHP 7.4, 8.0 y 8.1. Se trata de lo que se conoce como «backport», es decir, la incorporación de un parche de seguridad a una versión anterior.
Atención: el número de versiónpor sí solo puede resultar engañoso. En los backports, el número de versión no cambia. La instalación corregida puede seguir indicando, por ejemplo, PHP 8.1.34. Para saber si el parche está instalado, hay que fijarse en la denominación completa del paquete y la fecha de compilación.
Siguiendo con el ejemplo, Plesk confirma las correcciones en las compilaciones de PHP 7.4.33, 8.0.30 y 8.1.34 del 21 de octubre de 2026. Sin embargo, los proveedores de alojamiento y las distribuciones de Linux pueden etiquetar los paquetes a su manera. Compara siempre el resultado con el comunicado de tu proveedor de servidor o consúltalo con tu programador o administrador de servidores.
Parche manual para versiones antiguas de PHP
También es posible aplicar un parche manual a una versión anterior de PHP, aunque para ello se requieren conocimientos especializados de programación y administración de servidores.
¿Qué hacer? Plan en 5 pasos
- Comprueba las actualizaciones de PHP disponibles en el panel del servidor o con tu proveedor de alojamiento. Busca indicaciones claras sobre la vulnerabilidad descrita
- Pregunta por los parches para PHP2Shell y solicita que te confirmen que eliminan ambas vulnerabilidades.
- ¿Tienes una versión antigua de PHP? Antes de actualizar la versión de PHP en la configuración del servidor (lo cual supone un riesgo para la estabilidad de una tienda antigua), comprueba si hay un backport disponible para tu versión de PHP.
- Plantéate realizar pruebas con PHP en la versión de desarrollo de la tienda.
- Tras la actualización, confirma que la tienda utiliza la versión corregida de PHP; más detalles a continuación.
- Comprueba el proceso de venta: carrito, pedido, pago e integraciones.
¿Qué hay que comprobar tras la actualización?
1. ¿Utiliza realmente la tienda la nueva versión de PHP?
En un mismo servidor pueden funcionar varias versiones de PHP. El dominio de la tienda, las tareas programadas (cron) y el panel de alojamiento pueden utilizar diferentes versiones de PHP.
Por eso, comprueba si:
- el dominio de la tienda funciona con la versión corregida de PHP,
- se han realizado los reinicios de servicios necesarios.
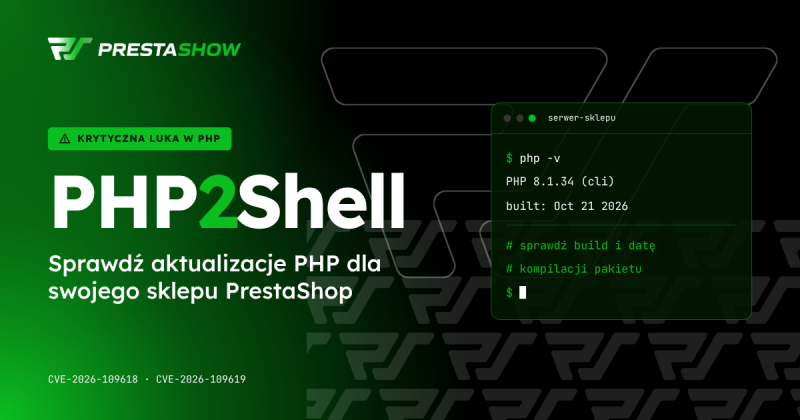
Nota: el comando «php -v» en el terminal puede mostrar información sobre una instalación de PHP distinta a la que da servicio a la página.
2. ¿Funciona correctamente el proceso de compra en la tienda?
Tras los cambios, sigue el proceso de compra del cliente:
- añadir un producto al carrito,
- realizar un pedido de prueba,
- iniciar el proceso de pago,
- comprobación del funcionamiento de las integraciones más importantes (por ejemplo, servicios de mensajería, ERP, comparadores).
¿Tu servidor no ofrece actualizaciones?
La ausencia de nuevos paquetes no significa necesariamente que no haya correcciones. A veces, el motivo es un problema con el repositorio o con la clave de firma de los paquetes. En ese caso, el sistema utiliza listas antiguas y no detecta las nuevas versiones. Las advertencias, los errores de firma o los mensajes ambiguos deben aclararse antes de dar por actualizado el servidor.
Si tu proveedor de alojamiento no ofrece asistencia en este ámbito, consulta a un especialista (por ejemplo, a nosotros).
Cloudflare soluciona parcialmente el problema
Las reglas de Cloudflare ayudan, pero no sustituyen a las actualizaciones
Cloudflare ha puesto a disposición reglas de protección contra PHP2Shell, incluso en el plan gratuito «Free». Se trata de una capa adicional de seguridad. Sin embargo, no sustituye a las actualizaciones de PHP.
¿No sabes cómo comprobarlo? Nosotros lo haremos por ti
¿No estás seguro de qué versión de PHP utiliza tu tienda? ¿No sabes si el parche ya está instalado? ¿Has intentado instalar el parche tú mismo o con tu equipo, pero la actualización da error? Aprovecha nuestro servicio de administración y asistencia técnica de PrestaShop.
Cuando nos envíes un mensaje con tu consulta —a través del formulario de contacto que aparece más arriba — , te proporcionaremos un script PHP seguro con el que podrás comprobar tú mismo la versión de PHP en tu servidor. El script comprobará la versión de tu PHP y te dará una respuesta clara: si PHP es seguro en tu tienda. Si no es así, te ofreceremos una solución rápida para proteger PHP en tu tienda, a cargo de nuestro equipo de DevOps.
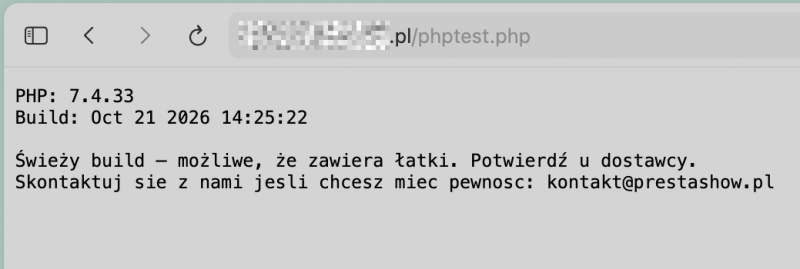
Como parte de la actualización de PHP:
- comprobaremos el entorno de tu tienda,
- seleccionaremos las actualizaciones adecuadas,
- verificaremos el funcionamiento de la tienda tras la implementación,
- si no hay parches disponibles para tu versión, buscaremos otra forma de protegerla.
Escríbenos indicando la dirección de tu tienda y el nombre del proveedor de alojamiento. Si conoces la versión de PrestaShop y de PHP, indícalas; así podremos determinar más rápidamente el alcance del trabajo.